
Vos équipes veulent Claude, et la question arrive sur le bureau du dirigeant, du DPO ou du DSI : peut-on l’ouvrir sans se mettre en faute ? La réponse tient en une distinction que beaucoup ratent. Claude et le RGPD font bon ménage avec un compte d’entreprise et un cadre interne ; avec des comptes personnels, non.
Ce guide vous donne ce qu’Anthropic fait réellement de vos données selon l’offre, où elles sont traitées, les réglages à faire avant le déploiement et la checklist à faire valider par votre DPO. Chaque fait a été vérifié sur les pages d’Anthropic le 5 novembre 2026. Il complète notre formation Claude en entreprise, où ces règles se pratiquent sur vos propres cas.
Claude est-il conforme au RGPD ?
EN BREF
Aucun outil n’est conforme au RGPD en soi. Claude peut être utilisé de façon conforme avec une offre commerciale (Team, Enterprise ou API) : Anthropic y agit comme sous-traitant sous un contrat de traitement des données (DPA) et n’entraîne pas ses modèles sur vos contenus par défaut. Le reste dépend de vous : registre, information des salariés, charte, données interdites et réglages.
Le RGPD ne certifie pas des logiciels, il encadre des traitements. La vraie question est donc : votre usage de Claude repose-t-il sur un contrat qui fait d’Anthropic votre sous-traitant, et sur des règles internes que vous pouvez montrer ?
Un sous-traitant, au sens de l’article 28 du RGPD, est l’organisme qui traite des données personnelles pour le compte et sur instruction d’un responsable de traitement, ici votre entreprise. Ce statut n’existe qu’avec les offres commerciales.
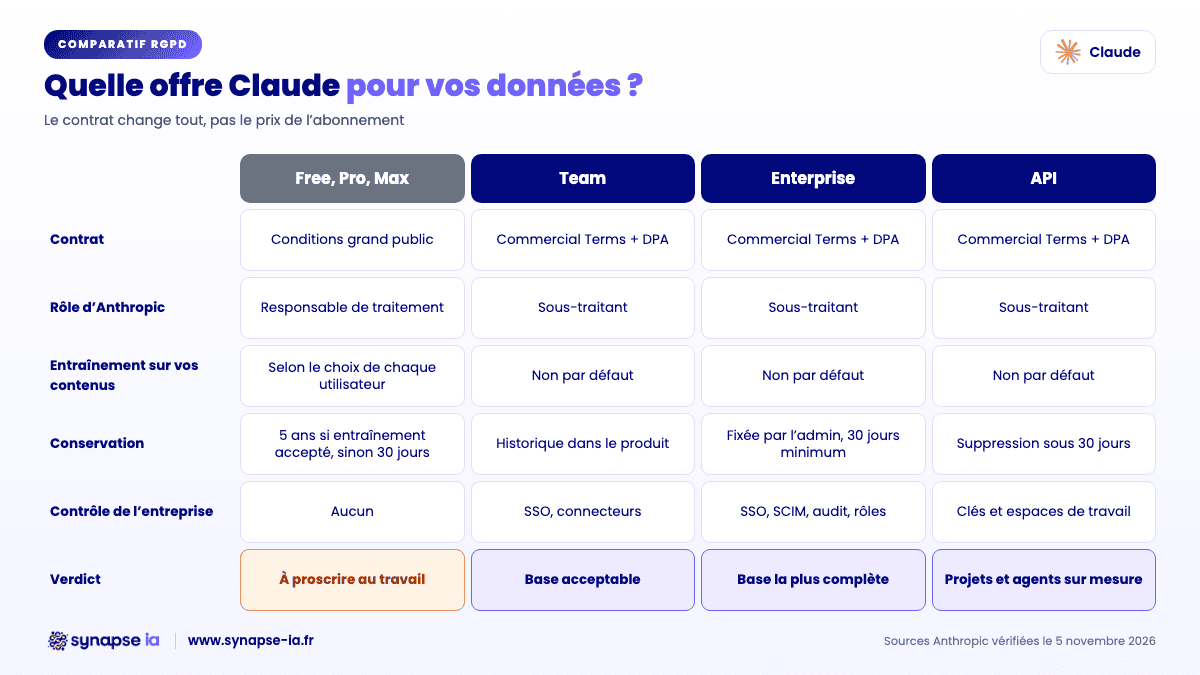
| Situation | Contrat applicable | Entraînement sur vos contenus | Rôle d’Anthropic | Verdict pour une entreprise |
|---|---|---|---|---|
| Comptes Free, Pro ou Max des salariés | Conditions grand public | Selon le choix de chaque utilisateur | Responsable de traitement | À proscrire pour des données professionnelles |
| Claude Team (2 à 150 personnes) | Commercial Terms et DPA | Non par défaut | Sous-traitant | Base acceptable, à compléter par vos règles |
| Claude Enterprise (20 sièges minimum) | Commercial Terms et DPA | Non par défaut | Sous-traitant | Base la plus complète (audit, rétention, SCIM) |
| API Claude, intégrée à vos outils | Commercial Terms et DPA | Non par défaut | Sous-traitant | Adaptée aux projets et agents sur mesure |
Le point qui surprend le plus souvent : un abonnement Pro réglé par la carte de l’entreprise reste un compte grand public. Le moyen de paiement ne change pas le contrat.
Formez vos équipes à Claude, avec les bons réflexes données
Programme certifié Qualiopi, finançable OPCO.
Que fait Anthropic de vos données selon l’offre ?
Avec Free, Pro et Max, chaque utilisateur choisit depuis 2025 si ses conversations servent à entraîner les modèles ; s’il accepte, elles sont conservées jusqu’à cinq ans. Avec Team, Enterprise et l’API, Anthropic s’interdit par contrat d’entraîner ses modèles sur vos contenus.
Free, Pro et Max : le choix d’entraînement de 2025
Anthropic a modifié ses conditions grand public le 28 août 2025. Les utilisateurs Free, Pro et Max, y compris quand ils utilisent Claude Code depuis ces comptes, ont dû se prononcer avant le 8 octobre 2025 sur l’usage de leurs conversations pour l’entraînement. Le réglage reste modifiable à tout moment dans les paramètres de confidentialité.
5 ans de conservation si l’utilisateur accepte l’entraînement, 30 jours sinon ; les offres Team, Enterprise, API, Claude Gov et Claude for Education sont exclues de ce changement : Anthropic, mise à jour des conditions grand public du 28 août 2025
Pour une entreprise, le problème n’est pas seulement l’entraînement. Le salarié est seul titulaire de son compte : vous ne contrôlez ni ses réglages, ni ses historiques, ni ce qu’il en fait le jour où il part.
Team, Enterprise et API : pas d’entraînement par défaut
Les Commercial Terms d’Anthropic interdisent d’entraîner les modèles sur le contenu client, c’est-à-dire vos requêtes et les réponses produites. Le centre de confidentialité d’Anthropic (article mis à jour le 18 août 2026) prévoit deux exceptions : le retour que vous envoyez explicitement, par exemple avec le pouce haut ou bas, et tout autre accord que vous donneriez.
Attention : le pouce levé sur une réponse n’est pas anodin. Selon Anthropic, la conversation concernée peut alors servir à l’entraînement et être conservée jusqu’à cinq ans. Dites-le dans votre charte et dans vos formations.
Combien de temps les données sont-elles conservées ?
| Offre ou cas | Durée de conservation (sources Anthropic, vérifiées le 05/11/2026) |
|---|---|
| Free, Pro, Max avec entraînement accepté | Jusqu’à 5 ans |
| Free, Pro, Max sans entraînement | 30 jours |
| API (entrées et sorties) | Suppression automatique sous 30 jours |
| Team et Enterprise | Historique conservé dans le produit ; conversation supprimée retirée des systèmes sous 30 jours |
| Enterprise avec rétention personnalisée | Durée fixée par l’administrateur, 30 jours minimum |
| Conversation signalée pour violation des règles d’usage | Jusqu’à 2 ans (scores de sécurité jusqu’à 7 ans) |
| Retour explicite (pouce haut ou bas) | Jusqu’à 5 ans |
Sources : politique de conservation des offres commerciales, mise à jour du 1er juillet 2026, et article d’Anthropic sur la rétention personnalisée d’Enterprise.
Diagnostic gratuit
Échangez 15 min avec un conseiller formation IA
Identifiez les opportunités IA concrètes dans votre entreprise. Sans engagement, sans jargon technique.
✓ Certifié Qualiopi • ✓ Financement OPCO possible • ✓ Réponse sous 24h
Où sont hébergées les données et comment sont encadrés les transferts ?
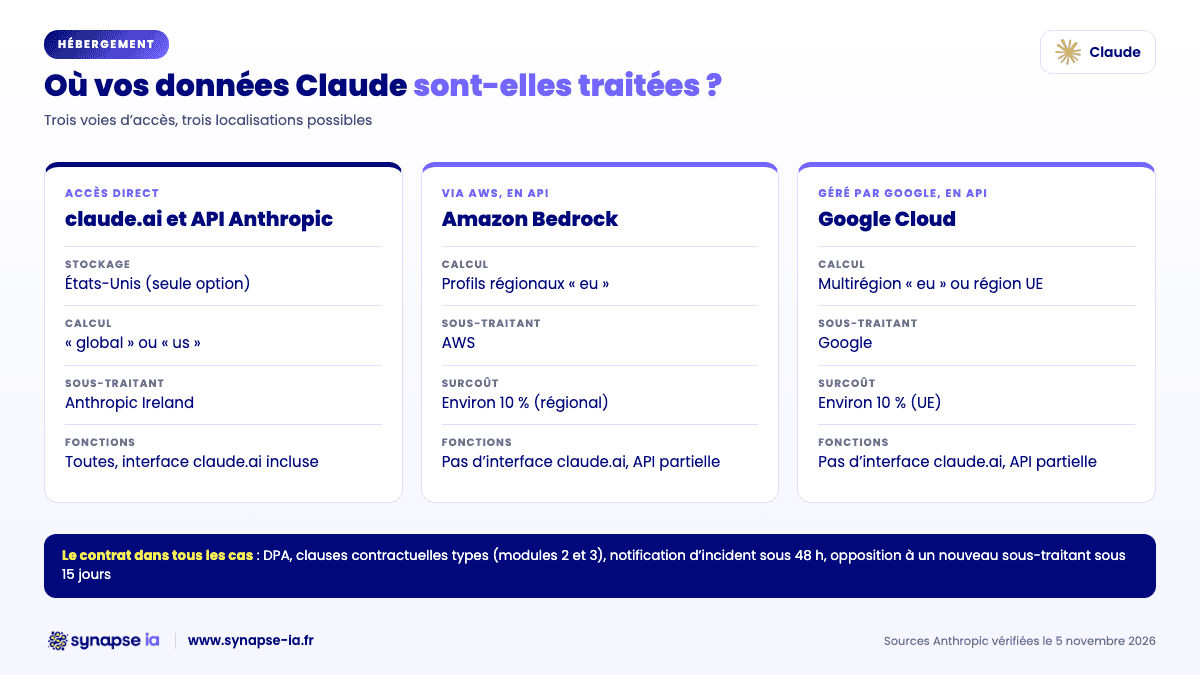
Au 5 novembre 2026, Claude utilisé en direct (claude.ai et API Anthropic) stocke les données aux États-Unis, sans option de stockage dans l’Union européenne. Les transferts sont encadrés par les clauses contractuelles types intégrées au DPA. Un traitement dans l’Union reste possible via AWS ou Google Cloud, avec d’autres limites.
Le contrat : DPA, clauses types et sous-traitants
Pour un client établi dans l’Espace économique européen, le cocontractant est Anthropic Ireland, Limited. Le DPA d’Anthropic est intégré par renvoi aux Commercial Terms : vous n’avez pas de document séparé à signer, mais vous devez le lire et l’archiver.
Ce que votre DPO y trouvera :
- Anthropic est désigné comme sous-traitant et traite les données sur vos instructions documentées.
- Les transferts hors de l’Espace économique européen reposent sur les clauses contractuelles types de la Commission européenne, modules 2 (responsable vers sous-traitant) et 3 (sous-traitant vers sous-traitant), avec le droit irlandais comme droit applicable.
- Les sous-traitants ultérieurs sont publiés sur la page des sous-traitants d’Anthropic ; vous pouvez vous opposer à un nouveau sous-traitant dans les 15 jours suivant la notification.
- Une violation de sécurité vous est notifiée dans les 48 heures.
La localisation : ce que dit la documentation au 5 novembre 2026
La documentation technique d’Anthropic distingue deux réglages. Le lieu de stockage (« workspace geo ») n’offre qu’une valeur : les États-Unis. Le lieu de calcul (« inference geo ») accepte « global » ou « us » ; l’option États-Unis seuls coûte 10 % de plus.
Seules les valeurs « us » et « global » sont disponibles pour l’inférence, et « us » est la seule localisation de stockage disponible : Anthropic, documentation Data residency, consultée le 5 novembre 2026
Si votre politique interne exige un traitement dans l’Union, deux voies existent, toutes deux par l’API et non par l’interface claude.ai :
- Amazon Bedrock, avec les profils d’inférence régionaux « eu » ; AWS devient alors le sous-traitant.
- Google Cloud (offre gérée par Google), avec le point d’accès multirégion « eu » ou une région comme europe-west1 pour les modèles qui y sont servis.
Ces deux voies coûtent environ 10 % de plus que le routage mondial selon Anthropic et ne proposent pas toutes les fonctions de l’API directe. Si la souveraineté pèse plus que les fonctions, notre article sur l’IA souveraine en entreprise compare les alternatives hébergées en Europe.
Les certifications d’Anthropic
Le centre de confidentialité d’Anthropic liste, pour les offres commerciales : ISO 27001:2022 (sécurité de l’information), ISO/IEC 42001:2023 (système de management de l’IA), SOC 2 Type I et Type II, et une configuration compatible HIPAA (norme de santé américaine) avec contrat dédié. Les rapports d’audit se demandent sur le Trust Center d’Anthropic.
Conseil Synapse IA : une certification prouve des processus chez le fournisseur, pas la conformité de votre usage. Demandez le rapport SOC 2 Type II, joignez-le à votre dossier fournisseur et notez sa date : il couvre une période, pas l’avenir.
Gratuit
Votre charte IA prête à l’emploi
L’AI Act demande aux entreprises d’agir pour développer la maîtrise de l’IA de leurs équipes. Une charte d’usage écrite est la première mesure concrète : notre modèle se complète en une heure.
✓ 100% gratuit • ✓ Modèle complet prêt à adapter • ✓ Repères AI Act et RGPD inclus
Quels réglages faire avant d’ouvrir Claude à vos équipes ?
Avant d’ouvrir l’accès, centralisez les comptes sur une offre Team ou Enterprise, branchez l’authentification unique, fermez la porte aux comptes personnels sur votre domaine et décidez quels connecteurs sont autorisés. Sur Enterprise, ajoutez la durée de conservation et les journaux d’audit.
La grille officielle d’Anthropic (page des offres, consultée le 5 novembre 2026) répartit les contrôles ainsi :
| Contrôle d’administration | Team | Enterprise |
|---|---|---|
| Authentification unique (SSO) et vérification de domaine | Oui | Oui |
| Contrôles des connecteurs distants et locaux | Oui | Oui |
| Instructions d’organisation | Oui | Oui |
| Capture de domaine (rattacher les comptes existants) | Non | Oui |
| Gestion des rôles et des accès | Non | Oui |
| Provisionnement automatique des comptes (SCIM) | Non | Oui |
| Journaux d’audit et API de conformité | Non | Oui |
| Durée de conservation personnalisée | Non | Oui |
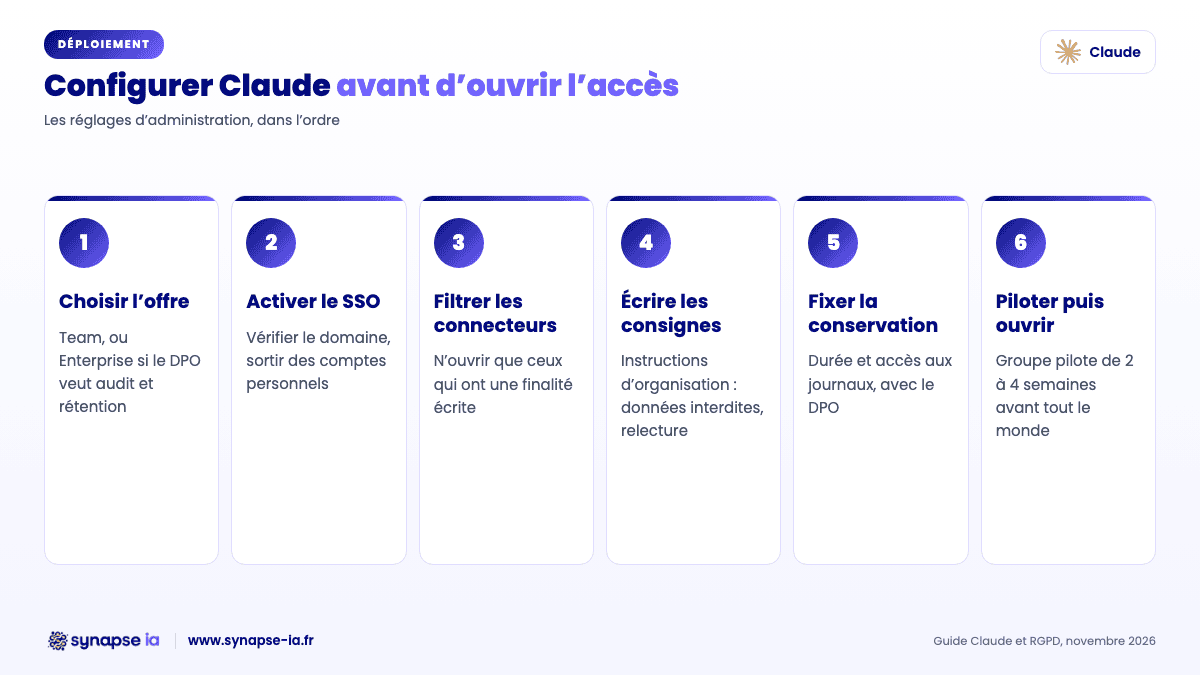
Voici l’ordre que nous recommandons :
- Choisir l’offre : Team si vous êtes moins de 150 et sans exigence d’audit ; Enterprise si votre DPO veut des journaux, une rétention fixée ou un provisionnement depuis l’annuaire.
- Activer le SSO et vérifier votre domaine, puis demander aux salariés de cesser d’utiliser leurs comptes personnels pour le travail.
- Recenser les connecteurs (messagerie, Drive, CRM, outils internes) et n’ouvrir que ceux qui ont une finalité écrite. Un connecteur donne à Claude l’accès aux droits de l’utilisateur : c’est là que se jouent la plupart des fuites.
- Rédiger les instructions d’organisation : rappel des données interdites, obligation de relire, interdiction de décider seul sur une personne.
- Sur Enterprise, fixer la durée de conservation avec le DPO et définir qui consulte les journaux, dans quel cas.
- Tester avec un groupe pilote pendant deux à quatre semaines avant d’ouvrir à tous.
Ces réglages sont ceux que nous conseillons de poser lors d’un déploiement sécurisé de Claude : SSO, connecteurs, non-entraînement des modèles.
Besoin d’un avis expert ?
Faites-vous rappeler par notre équipe
Laissez vos coordonnées, un expert formation IA vous recontacte sous 24h pour faire le point sur vos besoins.
✓ Réponse sous 24h • ✓ 100% gratuit • ✓ Sans engagement
Qu’est-ce qui reste à la charge de l’entreprise ?
Le contrat avec Anthropic couvre le fournisseur. Votre entreprise reste responsable de traitement : elle inscrit l’usage au registre, évalue s’il faut une analyse d’impact, informe les salariés et les représentants du personnel, fixe les données interdites et forme les utilisateurs.
Le registre et l’analyse d’impact
Inscrivez chaque usage de Claude qui touche des données personnelles au registre des traitements (article 30 du RGPD) : finalité, catégories de données, destinataires, transferts, durée de conservation. Un usage « rédaction de courriers clients » n’a pas le même profil qu’un usage « tri de candidatures ».
L’analyse d’impact relative à la protection des données (AIPD) est requise quand le traitement est susceptible d’engendrer un risque élevé pour les personnes (article 35). Tri de CV, évaluation de salariés, données de santé : posez la question à votre DPO avant de lancer.
Ce prompt vous fait gagner la première demi-heure. Collez-le dans Claude avec la description de votre usage, puis faites relire le résultat par votre DPO :
Usage décrit : [décrivez l’usage, le service concerné, les documents traités].
Offre utilisée : [Team / Enterprise / API].
Rédige la fiche avec ces rubriques : finalité, base légale envisagée (à confirmer par le DPO), catégories de personnes, catégories de données, données à exclure, destinataires internes, sous-traitant (Anthropic Ireland, Limited) et transferts hors UE (clauses contractuelles types du DPA), durée de conservation, mesures de sécurité.
Termine par trois questions qui permettent de décider si une AIPD est nécessaire.
N’invente aucune information : écris [À COMPLÉTER] quand un élément manque.
Les salariés et le CSE
Deux règles du Code du travail entrent en jeu. La première : aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n’a pas été porté préalablement à sa connaissance (article L1222-4). Sur Enterprise, les journaux d’audit et l’API de conformité donnent accès aux historiques : dites-le aux salariés avant l’ouverture.
La seconde : dans les entreprises d’au moins 50 salariés, le comité social et économique est informé et consulté sur l’introduction de nouvelles technologies (article L2312-8). Le déploiement de Claude à l’échelle d’un service y entre en général ; votre juriste confirmera le calendrier.
La charte et les données interdites
La CNIL l’a écrit dès juillet 2024 : partir de besoins identifiés, fixer une liste d’usages autorisés et interdits, former les utilisateurs et associer le DPO et le RSSI dès le départ.
« Former et sensibiliser les utilisateurs finaux »
| À ne jamais coller dans Claude | Ce qui est possible avec une offre commerciale et un cadre écrit |
|---|---|
| Données de santé, opinions, appartenance syndicale et autres catégories de l’article 9 du RGPD, sauf base légale et AIPD | Courriers, synthèses et comptes rendus après retrait des noms |
| Mots de passe, clés d’API, coordonnées bancaires | Documents internes non sensibles déjà partagés en interne |
| Dossiers RH nominatifs pour évaluer ou trier des personnes | Trames de procédures, modèles de documents, notes de veille |
| Secrets d’affaires hors du périmètre autorisé par la direction | Données clients pseudonymisées, si l’usage est inscrit au registre |
Notre modèle de charte IA contient ces règles, prêtes à adapter. Pour articuler charte, comité et responsabilités, voyez aussi notre guide de gouvernance de l’IA en entreprise.
La formation des utilisateurs
L’article 4 de l’AI Act, réécrit par le règlement (UE) 2026/1744, demande de prendre des mesures pour développer la maîtrise de l’IA des équipes, sans exiger de niveau précis. Une charte et une formation sont les mesures les plus simples à documenter ; notre checklist article 4 pour les PME détaille le reste.
Chez Synapse IA, organisme certifié Qualiopi (n° 25FOR00834.1) et membre du Claude Partner Network, la formation Claude est ultra-personnalisée : le programme est construit sur vos métiers, vos outils et vos dossiers réels, et 70 % du temps se passe en ateliers pratiques. Le tarif dépend de votre projet : parlons-en lors d’un échange de 15 minutes. La formation n’est pas éligible au CPF mais finançable par votre OPCO.
La checklist du DPO avant de valider Claude
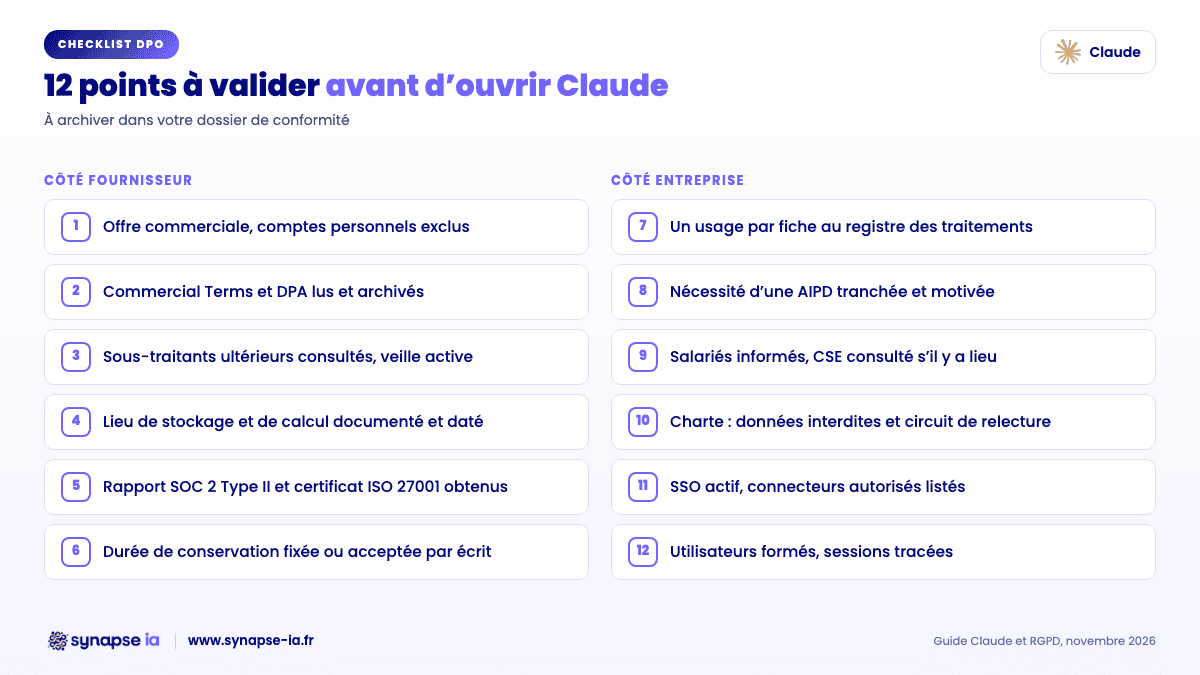
Validez Claude quand ces douze points sont cochés et archivés dans votre dossier de conformité. Les six premiers portent sur le fournisseur, les six suivants sur votre organisation.
- L’offre retenue est commerciale (Team, Enterprise ou API) et les comptes personnels sont exclus pour le travail.
- Les Commercial Terms et le DPA sont lus, datés et archivés.
- La liste des sous-traitants ultérieurs est consultée et une veille sur les notifications est en place.
- Le lieu de stockage et d’inférence est documenté, avec la date de vérification.
- Le rapport SOC 2 Type II et le certificat ISO 27001 sont obtenus.
- La durée de conservation est fixée (Enterprise) ou celle par défaut est acceptée par écrit.
- L’usage est inscrit au registre des traitements, un usage par fiche.
- La nécessité d’une AIPD est tranchée et motivée.
- Les salariés sont informés, le CSE consulté s’il y a lieu.
- La charte liste les données interdites et le circuit de relecture.
- Le SSO est actif et les connecteurs autorisés sont listés.
- Les utilisateurs sont formés, avec une trace des sessions.
Tendance : les fonctions agentiques (Claude qui agit dans vos outils via des connecteurs) déplacent le risque de la conversation vers les droits d’accès. Revoyez cette checklist à chaque nouveau connecteur, pas seulement une fois par an.
Pour situer Claude face à ChatGPT sur ces critères, voyez notre comparatif Claude ou ChatGPT en entreprise, et ce que recouvre notre statut de partenaire Claude. Sous Microsoft 365, notre comparatif Claude vs Copilot précise le cadre de données de Claude utilisé dans Copilot.
Cet article informe et ne constitue pas un conseil juridique : faites valider votre dossier par votre DPO ou un avocat.
Passez à l’action
Prêt à déployer Claude dans un cadre RGPD maîtrisé ?
Diagnostic gratuit · Programme sur-mesure · Financement OPCO
Synapse IA · Organisme certifié Qualiopi · Formation IA sur-mesure pour PME/ETI
Par Jonathan Habert, fondateur de Synapse IA, organisme de formation à l’IA certifié Qualiopi et membre du Claude Partner Network. Plus de 300 organisations formées depuis 2017.


