
La question n’est plus « ChatGPT ou pas ? » mais « quelles données vont où ? ». Une IA souveraine en entreprise est un outil de gestion du risque, pas un drapeau français : pour certaines données elle s’impose, pour d’autres une IA américaine en mode entreprise, bien paramétrée, suffit (exemple Microsoft Copilot). À l’approche des arbitrages budgétaires 2027, DSI, DPO et dirigeants de PME et d’ETI cherchent un critère défendable devant leur comité, pas une liste d’outils. Ce guide en propose un : trois niveaux de souveraineté, une matrice données par niveau, une checklist en 12 points, un audit en 5 étapes et deux prompts à copier.
Pour aller plus vite, notre audit et déploiement d’une IA souveraine applique cette méthode à votre périmètre.
Qu’est-ce qu’une IA souveraine en entreprise ?
EN BREF
Une IA souveraine est une IA dont l’éditeur, l’hébergement et le droit applicable relèvent de l’Union européenne, ce qui limite l’exposition de vos données aux lois extraterritoriales comme le Cloud Act américain. Elle s’impose pour vos données les plus sensibles. Pour le reste, une IA américaine en mode entreprise, bien paramétrée, peut suffire.
Trois questions de DSI suffisent. Qui édite le service, et quel droit s’applique ? Où les données sont-elles stockées et traitées (l’inférence, le calcul qui produit la réponse) ? Qui contrôle le modèle et ses mises à jour ?
Souveraineté, résidence des données, RGPD : trois notions distinctes
| Notion | Ce qu’elle désigne |
|---|---|
| Résidence des données | Le lieu où elles sont stockées |
| Souveraineté | Le droit qui s’applique et qui peut y accéder |
| EU Data Boundary | L’engagement d’un éditeur américain sur la localisation des données de ses clients européens |
| SecNumCloud | La qualification d’un service cloud par l’ANSSI (agence nationale de la sécurité des systèmes d’information) |
Une IA hébergée dans l’UE n’est donc pas automatiquement souveraine. Et le RGPD (règlement européen sur les données personnelles) s’applique selon les données traitées, pas selon la nationalité de l’éditeur.
Pourquoi « IA française » ne suffit pas à définir le sujet
Trois nationalités comptent : celle de l’éditeur, celle de l’hébergeur et celle de leurs sous-traitants. Un éditeur français qui s’appuie sur un sous-traitant américain n’offre pas la protection d’un service entièrement européen. Les outils par niveau sont en section 3.
À retenir : la souveraineté se juge sur le droit applicable, le lieu de traitement et le contrôle du modèle, pas sur le drapeau de l’éditeur.
Audit et déploiement d’une IA souveraine
Accompagnement sur-mesure, du cadrage au déploiement.
Pourquoi la question se pose-t-elle, et quels risques sont réels ?
Trois risques motivent le recours à une IA souveraine, tous réels mais proportionnés : l’accès par une autorité étrangère, la réutilisation de vos données pour entraîner des modèles, et les obligations de confidentialité de votre métier. Leur poids dépend de l’offre souscrite et des données.
77 % des dirigeants interrogés par Deloitte (3 235 répondants, 24 pays) disent que le lieu de développement de l’IA est un facteur clé du choix d’une technologie. Source : Deloitte, State of AI in the Enterprise 2026, janvier 2026.
L’échantillon est mondial et composé de dirigeants (du niveau directeur à la direction générale) d’organisations déjà avancées sur l’IA : ce n’est pas un chiffre PME France, mais il montre que le sujet a rejoint les comités de direction. Dans la même étude, 83 % jugent la souveraineté de l’IA au moins moyennement importante pour leur planification stratégique.
Cloud Act : ce qu’il dit, ce qu’il ne dit pas
Le Cloud Act est une loi américaine du 23 mars 2018. Il permet à une autorité américaine d’exiger, par une procédure judiciaire encadrée et contestable, les données qu’un fournisseur soumis au droit américain contrôle, même hébergées hors des États-Unis. L’article 48 du RGPD précise qu’une décision étrangère ne suffit pas seule à justifier un transfert.
Héberger en UE réduit donc l’exposition sans la supprimer si le fournisseur relève du droit américain. Ce n’est pas un avis de droit : faites valider ce point par votre DPO ou votre conseil.
Réentraînement des modèles : tout dépend de l’offre
Les offres professionnelles prévoient un engagement contractuel de non-entraînement, que les offres grand public ou gratuites n’offrent pas toujours. Cherchez-le dans le contrat, pas dans la communication de l’éditeur.
Secret professionnel et exigences sectorielles
Pour un cabinet d’avocats, un acteur de santé ou une banque, le niveau requis dépend d’abord des obligations de confidentialité du métier. Les données de santé recueillies à l’occasion de soins, de diagnostic ou de prévention doivent être hébergées chez un hébergeur titulaire du certificat HDS (hébergeur de données de santé), selon l’article L. 1111-8 du Code de la santé publique. Faites vérifier ces exigences par votre DPO.
Transfert UE vers États-Unis : un cadre qui reste discuté
Les transferts vers les États-Unis reposent sur le Data Privacy Framework, validé par le Tribunal de l’UE le 3 septembre 2025. Un pourvoi (affaire C-703/25 P) a été déposé devant la Cour de justice le 31 octobre 2025 et reste pendant à ce jour. Prévoyez une porte de sortie dans vos contrats.
Attention : un hébergement en UE rassure sans rien prouver. Demandez où l’IA calcule, pas seulement où elle stocke.
Diagnostic gratuit
Échangez 15 min avec un conseiller formation IA
Identifiez les opportunités IA concrètes dans votre entreprise. Sans engagement, sans jargon technique.
✓ Certifié Qualiopi • ✓ Financement OPCO possible • ✓ Réponse sous 24h
Quels sont les 3 niveaux de souveraineté d’une IA ?
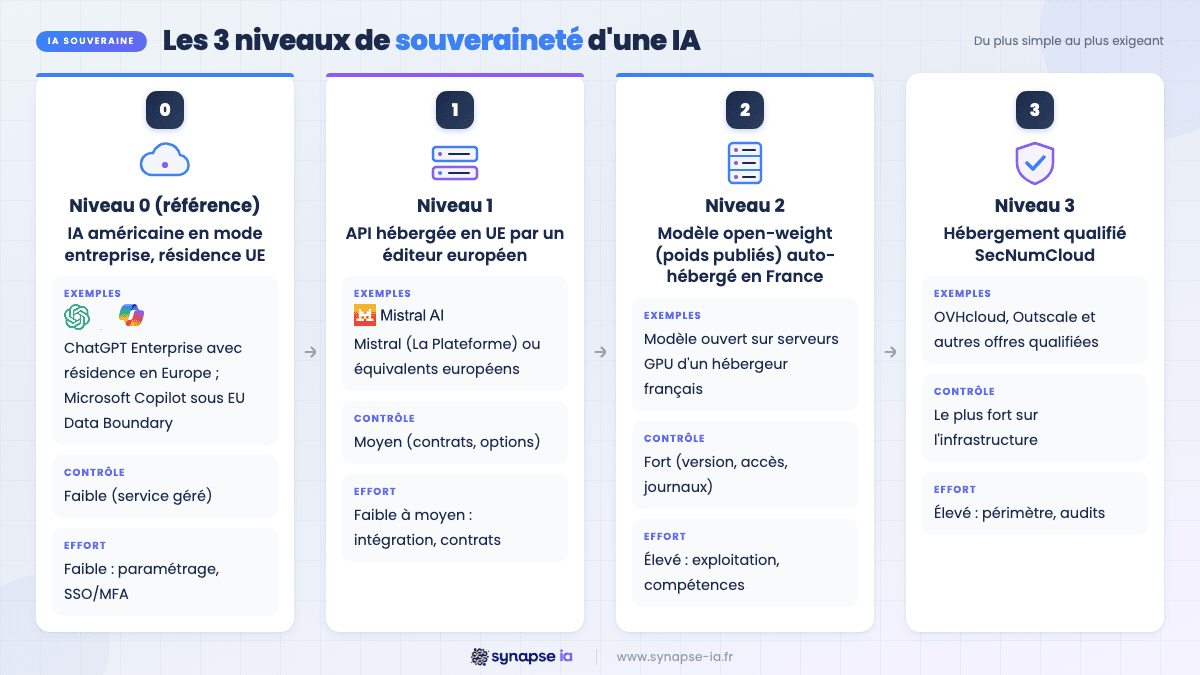
Il existe trois niveaux d’IA souveraine, du plus simple au plus exigeant, et un niveau 0 de référence : une IA américaine en mode entreprise, avec résidence des données activée dans l’UE.
| Niveau 0 (référence) | Niveau 1 | Niveau 2 | Niveau 3 | |
|---|---|---|---|---|
| Principe | IA américaine en mode entreprise, résidence UE | API hébergée en UE par un éditeur européen | Modèle open-weight (poids publiés) auto-hébergé en France | Hébergement qualifié SecNumCloud |
| Exemples | ChatGPT Enterprise avec résidence en Europe ; Microsoft Copilot sous EU Data Boundary | Mistral (La Plateforme) ou équivalents européens | Modèle ouvert sur serveurs GPU d’un hébergeur français | OVHcloud, Outscale et autres offres qualifiées |
| Exposition aux lois extra-UE | Résiduelle : droit américain applicable | Réduite, selon les sous-traitants | Réduite, selon l’hébergeur | Conçu pour résister à l’injonction d’un État non membre de l’UE (objectif du référentiel) |
| Contrôle | Faible (service géré) | Moyen (contrats, options) | Fort (version, accès, journaux) | Le plus fort sur l’infrastructure |
| Effort | Faible : paramétrage, SSO/MFA | Faible à moyen : intégration, contrats | Élevé : exploitation, compétences | Élevé : périmètre, audits |
| Usage | Données courantes à confidentielles encadrées | Données sensibles courantes, volume | Données très sensibles | Données les plus critiques, exigences contractuelles |
Niveau 1 : l’API hébergée en UE
Vous appelez un modèle via une API dont l’éditeur est européen et qui héberge dans l’UE. Mistral en est un exemple ; notre article Mistral, l’option française : se former et déployer détaille l’outil. Éditeur européen ne veut pas dire exposition nulle : elle dépend de l’éditeur et de ses sous-traitants. Lisez leur liste (Trust Center) et les options de localisation du traitement.
Niveau 2 : le modèle ouvert auto-hébergé
Vous faites tourner un modèle open-weight sur des serveurs GPU, chez vous ou chez un hébergeur français. Vous maîtrisez la version, les journaux et les accès, mais vous héritez de l’exploitation : mises à jour, sécurité, supervision, compétences. Pour une PME, cette charge pèse souvent le plus dans la décision.
Niveau 3 : SecNumCloud, ce que la qualification garantit
SecNumCloud est un référentiel de l’ANSSI, en version 3.2. Selon la FAQ de l’ANSSI, la qualification est valable trois ans, avec des audits de surveillance annuels, et vise la résilience face à l’injonction d’un État non membre de l’UE.
Elle porte sur un service cloud précis, pas sur une entreprise ni sur un modèle d’IA : on parle d’hébergement qualifié, jamais d’IA qualifiée. OVHcloud et Outscale figurent parmi les offres qualifiées, avec d’autres : vérifiez le catalogue de l’ANSSI.
Gratuit
Votre charte IA prête à l’emploi
Une politique d’usage écrite est le premier réflexe pour encadrer vos données et vos outils IA. Notre modèle se complète en une heure.
✓ 100 % gratuit • ✓ Modèle complet prêt à adapter • ✓ Règles sur les données et les outils
Quand une IA américaine en mode entreprise suffit-elle, et quand ne suffit-elle plus ?
Elle suffit quand quatre conditions sont réunies : un contrat entreprise avec engagement de non-entraînement, une résidence des données dans l’UE, des contrôles d’administration, et des données hors secret ou certification spécifique. Elle ne suffit plus dès qu’une donnée relève d’un secret professionnel, d’une certification obligatoire comme HDS, ou d’une exigence contractuelle explicite.
ChatGPT Enterprise : ce que la résidence en Europe change
OpenAI propose la résidence des données en Europe pour ChatGPT Enterprise, Edu et l’API, sur les nouveaux espaces de travail et les nouveaux projets, avec un traitement en région possible depuis janvier 2026 pour certaines offres. La résidence ne dit rien de l’entraînement : vérifiez votre contrat. Pour cadrer les usages, lisez les risques de ChatGPT en entreprise et comment les cadrer.
Microsoft Copilot et l’EU Data Boundary : la nuance
D’après Microsoft Learn (page mise à jour le 9 juillet 2026), les requêtes, les réponses et les données Microsoft Graph ne servent pas à entraîner les modèles de base, et Copilot est un service sous EU Data Boundary pour les clients de l’UE.
Deux nuances : en forte charge, les appels au modèle peuvent être routés vers d’autres régions, le trafic de l’UE restant dans la limite de l’UE ; et les modèles fournis par Anthropic en tant que sous-traitant sont, à ce jour, exclus de l’EU Data Boundary, l’administrateur choisissant d’activer ou non ces modèles tiers. Un réglage d’administrateur change donc l’exposition réelle.
Les 4 signaux qui font passer au niveau supérieur
- Un secret professionnel : niveau 2 recommandé, niveau 1 sous conditions strictes.
- Une donnée de santé : hébergeur certifié HDS, quel que soit le niveau.
- Une exigence écrite d’un client ou donneur d’ordre : le niveau qu’il impose.
- Un secret d’affaires stratégique (R&D, rachat, brevet non déposé) : niveau 2 recommandé.
Conseil Synapse IA : avant d’ouvrir un outil, posez trois questions. Cette donnée est-elle couverte par un secret ? Un client m’impose-t-il un hébergement ? Puis-je prouver où elle est traitée ? Un oui aux deux premières ou un non à la troisième : changez de niveau.
Besoin d’un avis expert ?
Faites-vous rappeler par notre équipe
Laissez vos coordonnées, un expert formation IA vous recontacte sous 24h pour faire le point sur vos besoins.
✓ Réponse sous 24h • ✓ 100% gratuit • ✓ Sans engagement
Quel niveau de souveraineté pour quel type de données ?
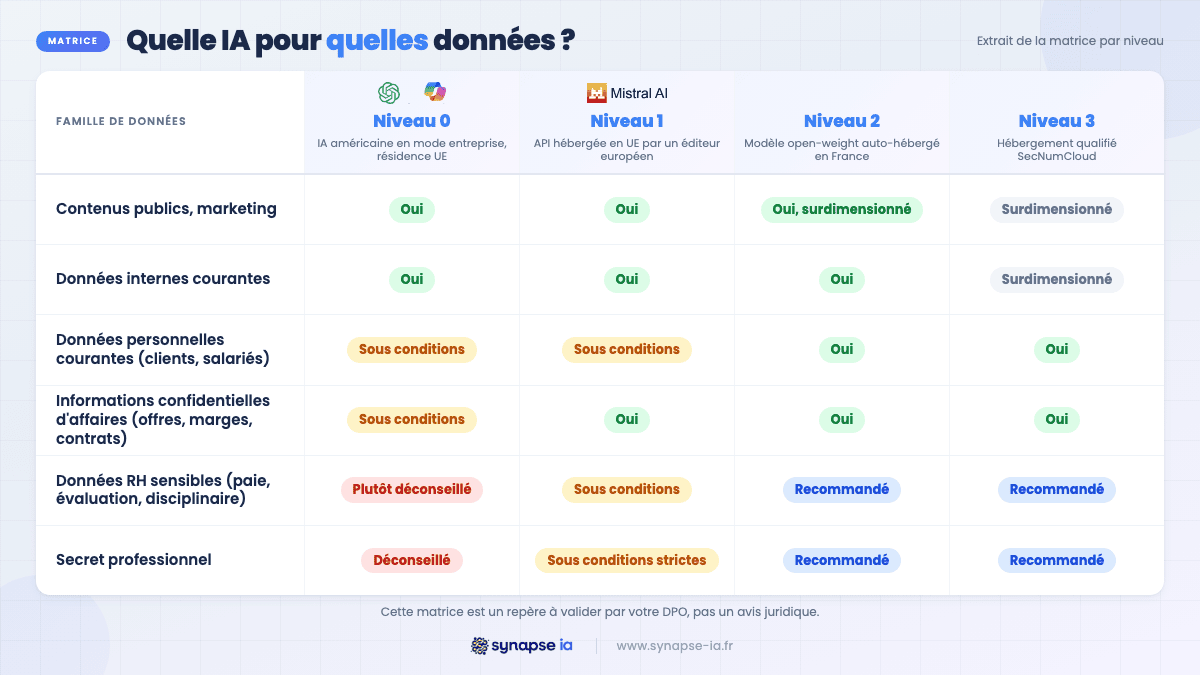
Le bon niveau d’IA souveraine se décide par famille de données, pas par entreprise : une approche hybride est généralement la plus réaliste pour une PME ou une ETI. Votre point de départ est la classification de votre charte, décrite dans notre article sur la gouvernance de l’IA en entreprise.
| Famille de données | Niveau 0 | Niveau 1 | Niveau 2 | Niveau 3 |
|---|---|---|---|---|
| Contenus publics, marketing | Oui | Oui | Oui, surdimensionné | Surdimensionné |
| Données internes courantes | Oui | Oui | Oui | Surdimensionné |
| Données personnelles courantes (clients, salariés) | Sous conditions : DPA (contrat de sous-traitance), résidence UE, non-entraînement, avis du DPO | Sous conditions | Oui | Oui |
| Informations confidentielles d’affaires (offres, marges, contrats) | Sous conditions : contrat entreprise, accès restreints | Oui | Oui | Oui |
| Données RH sensibles (paie, évaluation, disciplinaire) | Plutôt déconseillé, à arbitrer avec le DPO | Sous conditions | Recommandé | Recommandé |
| Secret professionnel | Déconseillé sauf validation formelle | Sous conditions strictes | Recommandé | Recommandé |
| Données de santé | Seulement si offre et hébergeur certifiés HDS | Idem | Idem | Selon exigences, HDS en plus |
| Secrets stratégiques | Déconseillé | Sous conditions | Recommandé | Recommandé |
Cette matrice est un repère à valider par votre DPO, pas un avis juridique. Défense et opérateurs d’importance vitale sont hors périmètre.
Pour appliquer la matrice à vos flux, copiez ce prompt :
Rôle : assistant de DSI et de DPO, qui classe des flux de données par niveau de souveraineté requis : 0 = IA américaine en mode entreprise, résidence UE ; 1 = IA hébergée en UE par un éditeur européen ; 2 = modèle ouvert auto-hébergé en France ; 3 = hébergement SecNumCloud.
Entrée : intitulés de documents et de flux de mon entreprise (intitulés uniquement, aucun contenu) :
[COLLEZ ICI 10 À 20 INTITULÉS]
Tâche : pour chaque intitulé, donner la famille de données, la sensibilité (faible, moyenne, élevée), la contrainte sectorielle éventuelle, le niveau minimum (0, 1, 2 ou 3), une justification en une phrase et une question à poser au DPO.
Format : tableau Markdown avec ces colonnes.
Garde-fous : ne jamais inventer de règle juridique. En cas de doute, écrire « à valider DPO ». Ne rien déduire qui ne figure pas dans l’intitulé.
Attention : ne collez que des intitulés, jamais le contenu des documents.
Comment auditer en 5 étapes où vont les données de vos outils IA ?
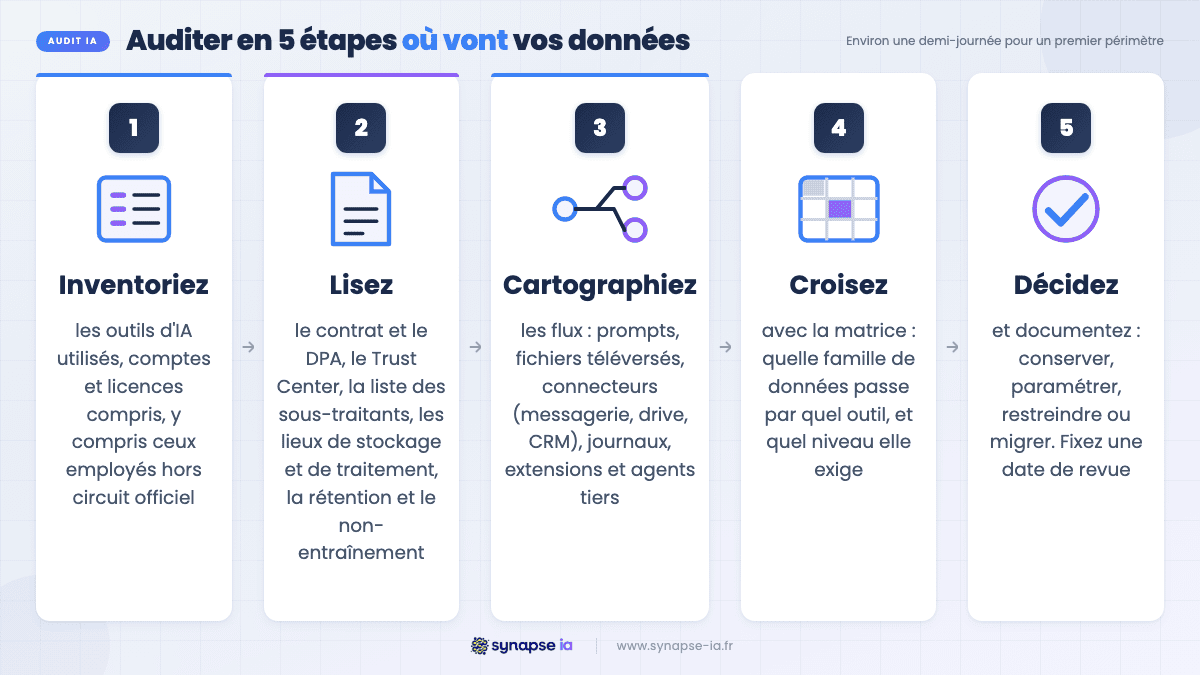
Un audit tient en cinq étapes, et il faut compter environ une demi-journée pour un premier périmètre.
- Inventoriez les outils d’IA utilisés, comptes et licences compris, y compris ceux employés hors circuit officiel.
- Lisez, pour chaque outil, le contrat et le DPA, le Trust Center, la liste des sous-traitants, les lieux de stockage et de traitement, la rétention et le non-entraînement.
- Cartographiez les flux : prompts, fichiers téléversés, connecteurs (messagerie, drive, CRM), journaux, extensions et agents tiers.
- Croisez avec la matrice de la section 5 : quelle famille de données passe par quel outil, et quel niveau elle exige.
- Décidez et documentez : conserver, paramétrer, restreindre ou migrer. Consignez la décision dans votre modèle de charte IA (règles sur les données) et fixez une date de revue.
Recopiez cette fiche, une ligne par outil :
| Outil | Éditeur | Offre | Stockage | Traitement | Sous-traitants | Entraînement | Connecteurs | Données | Niveau requis | Décision |
|---|---|---|---|---|---|---|---|---|---|---|
| oui, non ou contractuel |
Pour l’étape 2, ce prompt extrait l’information d’une page publique :
Rôle : analyste conformité pour une entreprise qui évalue un fournisseur d’IA.
Entrée : texte public d’une page de confiance ou d’une politique de confidentialité (jamais un contrat confidentiel) :
[COLLEZ ICI LE TEXTE PUBLIC]
Tâche : extraire 8 points dans un tableau Markdown (point, information trouvée, citation exacte) : hébergement, lieu de traitement, sous-traitants, entraînement sur les données, rétention, certifications, accès du support depuis hors UE, réversibilité.
Garde-fous : si le texte ne dit rien sur un point, écrire « non précisé dans le texte ». Aucune supposition, aucune information extérieure au texte.
Votre IA est-elle vraiment souveraine ? La checklist en 12 points
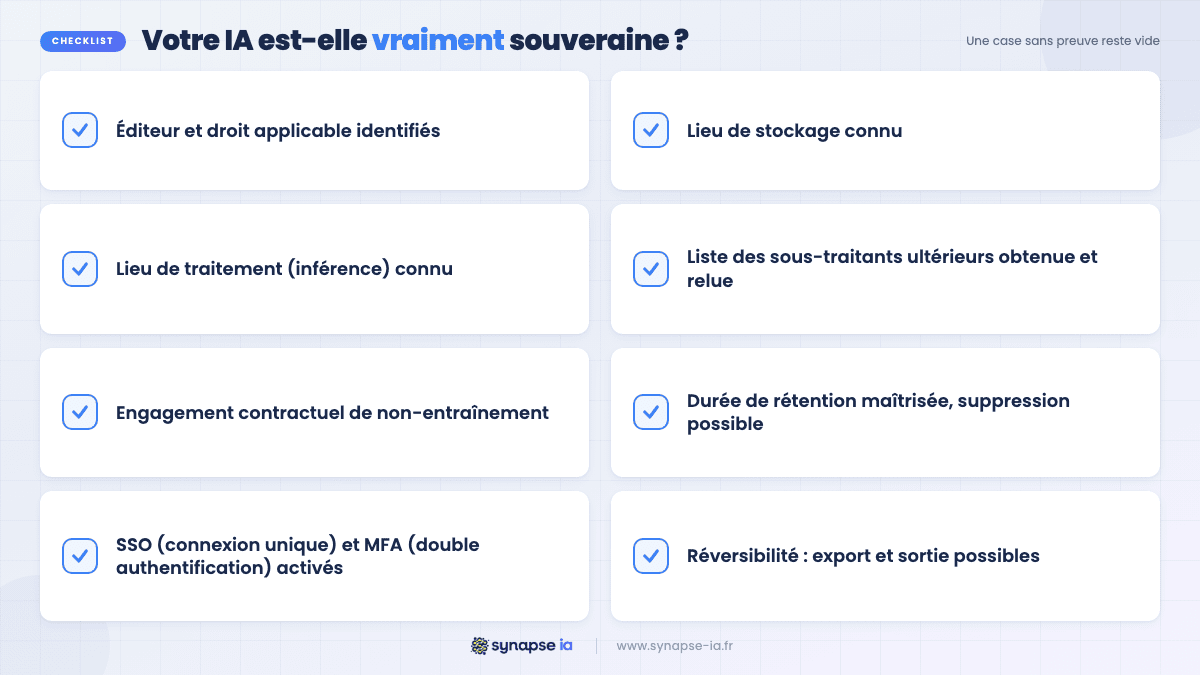
Une IA souveraine est crédible si vous répondez précisément, preuves à l’appui, à ces 12 questions. Une case sans preuve reste vide.
- Éditeur et droit applicable identifiés
- Lieu de stockage connu
- Lieu de traitement (inférence) connu
- Liste des sous-traitants ultérieurs obtenue et relue
- Engagement contractuel de non-entraînement
- Durée de rétention maîtrisée, suppression possible
- SSO (connexion unique) et MFA (double authentification) activés
- Journalisation et traçabilité des usages
- Accès du support depuis hors UE encadré
- Connecteurs et agents tiers validés par l’administrateur
- Certifications adaptées à vos données (ISO 27001, HDS, SecNumCloud selon le cas)
- Réversibilité : export et sortie possibles
Douze cases cochées : le niveau cible est tenable. Moins : listez les écarts, puis décidez de corriger, de restreindre l’usage ou de changer de niveau.
Comment déployer une IA souveraine sans freiner vos équipes ?
On déploie une IA souveraine par périmètre et en hybride : niveau 0 ou 1 pour l’usage courant, niveau supérieur seulement pour les données qui l’exigent, avec la même expérience pour les équipes.
La démarche tient en quatre temps : audit des usages et des données, choix du niveau par périmètre, déploiement sécurisé (SSO/MFA, connecteurs maîtrisés, non-entraînement des modèles), puis revues régulières.
Synapse IA, cabinet de transformation IA certifié Qualiopi (n° 25FOR00834.1), actif depuis 2017, a formé plus de 300 entreprises et organisations, compte plus de 30 consultants IA et déploie six plateformes dont Mistral. Nous recommandons l’outil adapté à chaque périmètre, pas l’inverse.
Pour les niveaux 2 et 3, nous cadrons le besoin et coordonnons avec votre hébergeur ou votre intégrateur. Nos équipes peuvent aussi former vos équipes à un usage sécurisé de l’IA. Dernier réflexe : une politique d’usage écrite. L’article 4 de l’AI Act demande de prendre des mesures pour développer la maîtrise de l’IA des équipes, sans garantir un niveau précis ; une charte en est le premier outil.
Passez à l’action
Prêt à choisir la bonne IA pour chaque donnée ?
Diagnostic gratuit · Programme sur-mesure · Financement OPCO
Synapse IA · Organisme certifié Qualiopi · Formation IA sur-mesure pour PME/ETI


